
Ihre Daten.
Unter Ihrer Kontrolle.
Betreiben Sie Anwendungen und KI-Workloads in der Infrastrukur Ihrer Wahl, während selbst die Administratoren des Cloud-Providers technisch nicht auf Ihre Daten zugreifen können – inklusive den Nachweisen, die das belegen.

Die Sicherheitslücke in jedem Unternehmen
Ihre Daten sind auf dem Datenträger und bei der Übertragung verschlüsselt, doch bei der Verarbeitung entsteht die entscheidende Lücke: Im Arbeitsspeicher liegen die Daten im Klartext vor – und können von jedem mit privilegiertem Zugriff wie etwa Cloud-Admins gelesen werden.
Genau diese Sicherheitslücke bremst Cloud-Projekte in der Rechtsprüfung aus, Audits ziehen sich über mehrere Wochen und das Thema, wie sich die digitale Souveränität verbessern lässt, landet immer wieder auf der Agenda.
enclaive löst dieses Problem. Ihre Workloads laufen in isolierten Ausführungsumgebungen, die auf den Sicherheitsfunktionen moderner Server-Hardware basieren. Die Schlüssel bleiben unter Ihrer Kontrolle, sodass der Infrastrukturbetreiber keinen Zugriff auf Ihre Daten hat. Und Schlüssel werden erst freigegeben, wenn die Umgebung nachweist, dass sie nicht manipuliert wurde. Es gilt: Kein Nachweis, kein Schlüssel.
Im Panel der Hero Section läuft derselbe Workload. Schalten Sie dort die Verschlüsselung ein oder aus, ändert sich auch hier der Status des Workloads.
Die Vorteile für Ihre Geschäftsführung, IT und GRC
Mit NIS2 und DORA rückt die persönliche Verantwortung der Unternehmensleitung stärker in den Fokus. enclaive adressiert dabei ein zentrales Sicherheitsrisiko: Die Betreiber Ihrer Infrastruktur verlieren den technischen Zugriff auf Ihre Daten.
Weitere Vorteile von Confidential Computing:
Moderne Prozessoren von AMD, Intel und Arm ermöglichen die verschlüsselte Ausführung von Workloads. enclaive ergänzt, was die Hardware allein nicht leistet: eine attestierte Workload-Identität und die Freigabe von Schlüsseln erst nach erfolgreicher Verifizierung.
Jedes Regelwerk, jeder Auditor stellt eine entscheidende Frage: Wer kann auf sensible Daten zugreifen? enclaive liefert darauf eine überprüfbare Antwort – mit technischen Nachweisen, die kontinuierlich im Betrieb entstehen, statt erst kurz vor dem Audit zusammengestellt zu werden.
Für Branchen mit höchsten Schutzanforderungen
Verarbeiten Sie Patientendaten sicher in regulierten Datenräumen und AI-Pipelines. Im Gesundheitswesen verfügen wir über besonders umfangreiche Projekterfahrung – von landesweiten Gesundheitsplattformen bis hin zu vertraulicher Forschung.
Schützen Sie Bürgerdaten auf europäischer Infrastruktur und stärken Ihre digitale Souveränität – mit technischen Nachweisen für Aufsichtsbehörden und Politik.
Details zu Architektur und Compliance für klassifizierte Umgebungen besprechen wir ausschließlich in vertraulichen Briefings – nicht öffentlich auf der Website.
Analysieren Sie Kunden- und Transaktionsdaten sicher in der Cloud – und adressieren Sie gleichzeitig DORA-Anforderungen an operative Resilienz und IKT-Drittparteienrisiken.
Telekommunikationsanbieter sichern ihren 5G Core, Energieversorger schützen kritische Netzdaten, Service Provider entwickeln Confidential-Computing-Angebote und Forschungskonsortien nutzen Daten gemeinsam, ohne sie zentral zusammenzuführen.
Herausforderungen, die Kunden angehen müssen
"Dank der Verlagerung unserer Anwendungen in die Cloud mit enclaives Confidential Computing-Plattform schützen wir unsere wichtigen Informationen und stärken unsere Sicherheitsprozesse insgesamt. Heißt: Mehr Kontrolle, weniger Kosten."
"Mit enclaive konnten wir unsere Datenbanken innerhalb weniger Stunden in eine vertrauliche Umgebung migrieren. Wir profitieren nun von schnellerer Time-to-Value sowie hoher Datensicherheit und Cloud-Flexibilität."
"Mit Confidential Nextcloud haben wir einen IT-Dienst gefunden, der unseren Anforderungen entspricht und es uns ermöglicht, sicher mit unseren Kunden zu kommunizieren und Daten auszutauschen."
Sie sind Systemintegrator, MSSP or Beratungsunternehmen?
Sichern Sie sich Ausschreibungen und Kundenaufträge mit einem Confidential-by-Design-Angebot: mit erprobten Delivery Blueprints, einem Partnerprogramm inklusive Deal Registration und einer Security-Plattform, die Ihre Kunden so bei einem Hyperscaler nicht bekommen.
eMCP: Die Plattform, die alles verbindet
Die enclaive Multi-Cloud Platform (eMCP): Eine zentrale Control Plane, die Confidential Workloads in jeder Cloud bereitstellt, verwaltet und deren Integrität nachweist. Ohne Codeänderungen und Vendor Lock-in.
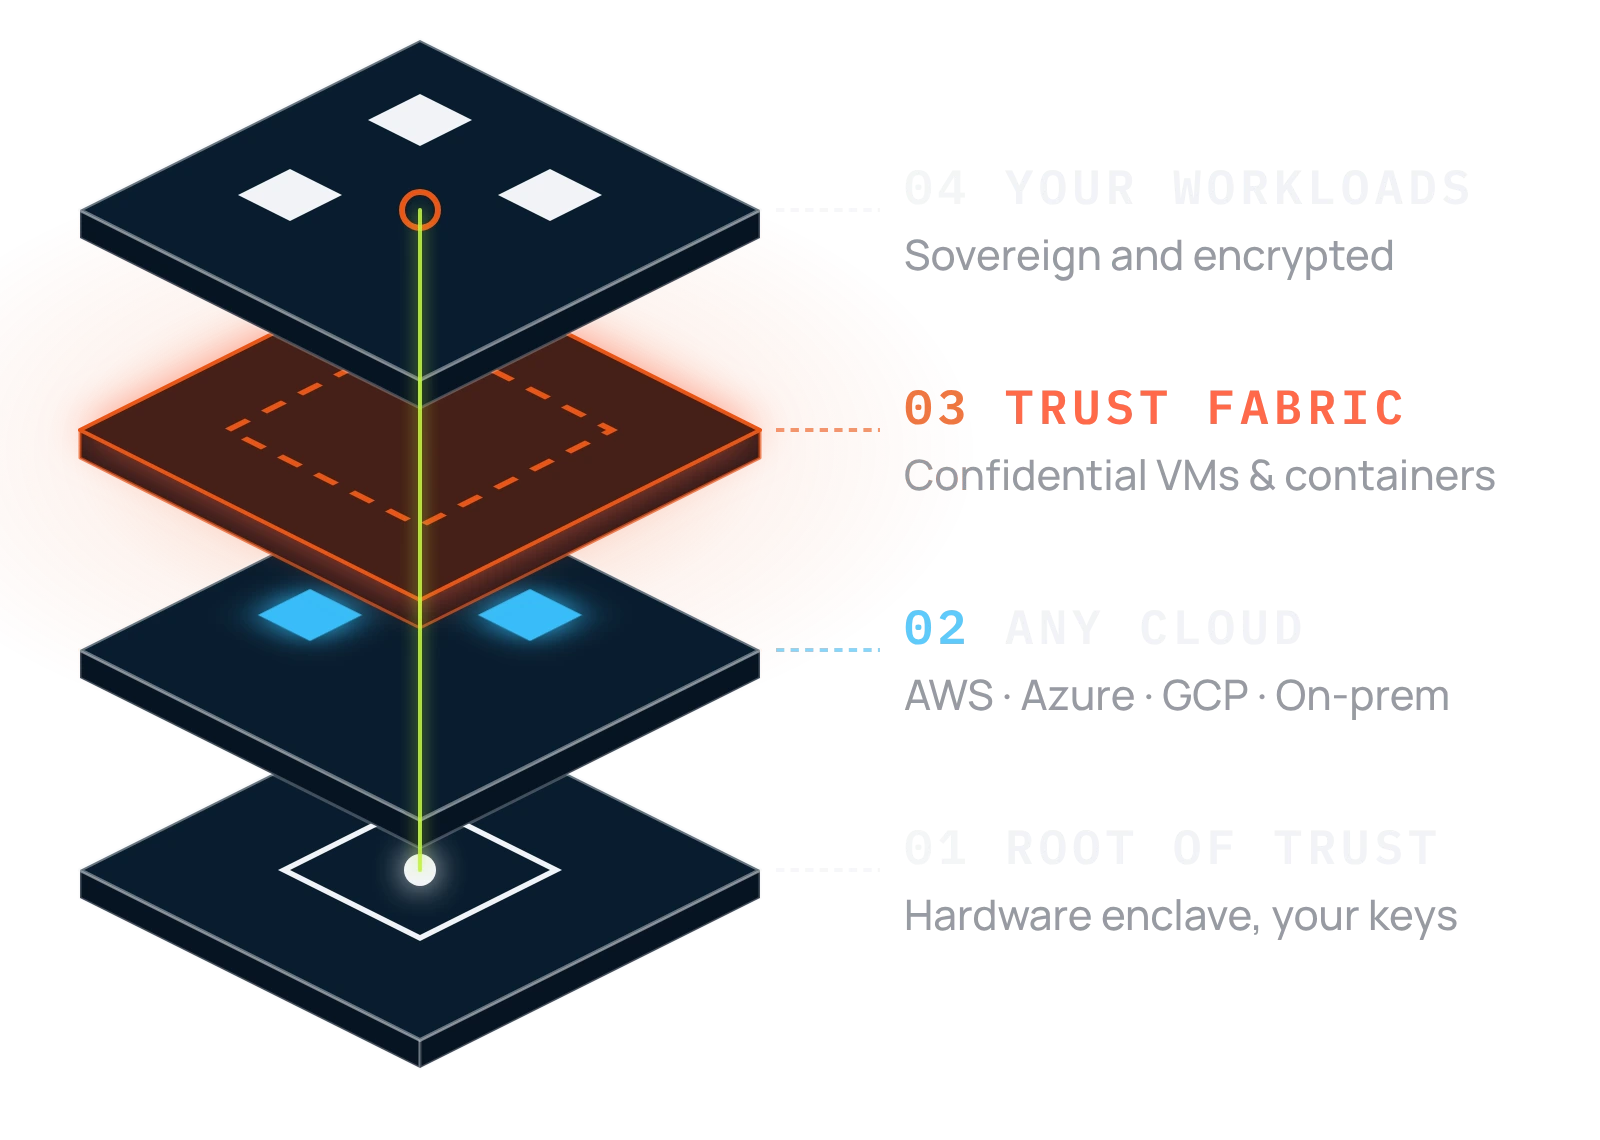
Ihre bestehenden virtuellen Maschinen, direkt auf Hardware-Ebene geschützt. Der Arbeitsspeicher bleibt während der Ausführung verschlüsselt.
Isolation auf Pod-Ebene, orchestriert über eine Trusted Control Plane.
Datenbanken und Anwendungen ohne Codeänderungen geschützt bereitstellen. Die Daten bleiben auch während der Verarbeitung verschlüsselt.
Schlüsselkontrolle auf HSM-Niveau, unabhängig von der gewählten Cloud. Schlüssel werden nur nach erfolgreicher Attestation freigegeben.
Jeder Workload weist zunächst seine Identität nach, bevor er Zugriff erhält. Die erzeugten Nachweise lassen sich auch in Audits nutzen.
AI und Modelle mit hochsensiblen Daten nutzen, durchgängig geschützt oder vor der Verarbeitung durch externe Modelle pseudonymisiert.
Bringen Sie Ihre Projekte wieder in Fahrt
Wählen Sie einen Use Case, der aktuell in der Rechts- oder Security-Prüfung feststeckt. In einem kurzen Gespräch zeigen wir Ihnen, was nötig ist, um das Projekt voranzubringen und wie der erste geschützte Workload aussehen kann.

